
캐논 복합기 정보유출 취약점 나왔는데, 사무실 프린터도 업데이트해야 하나요?
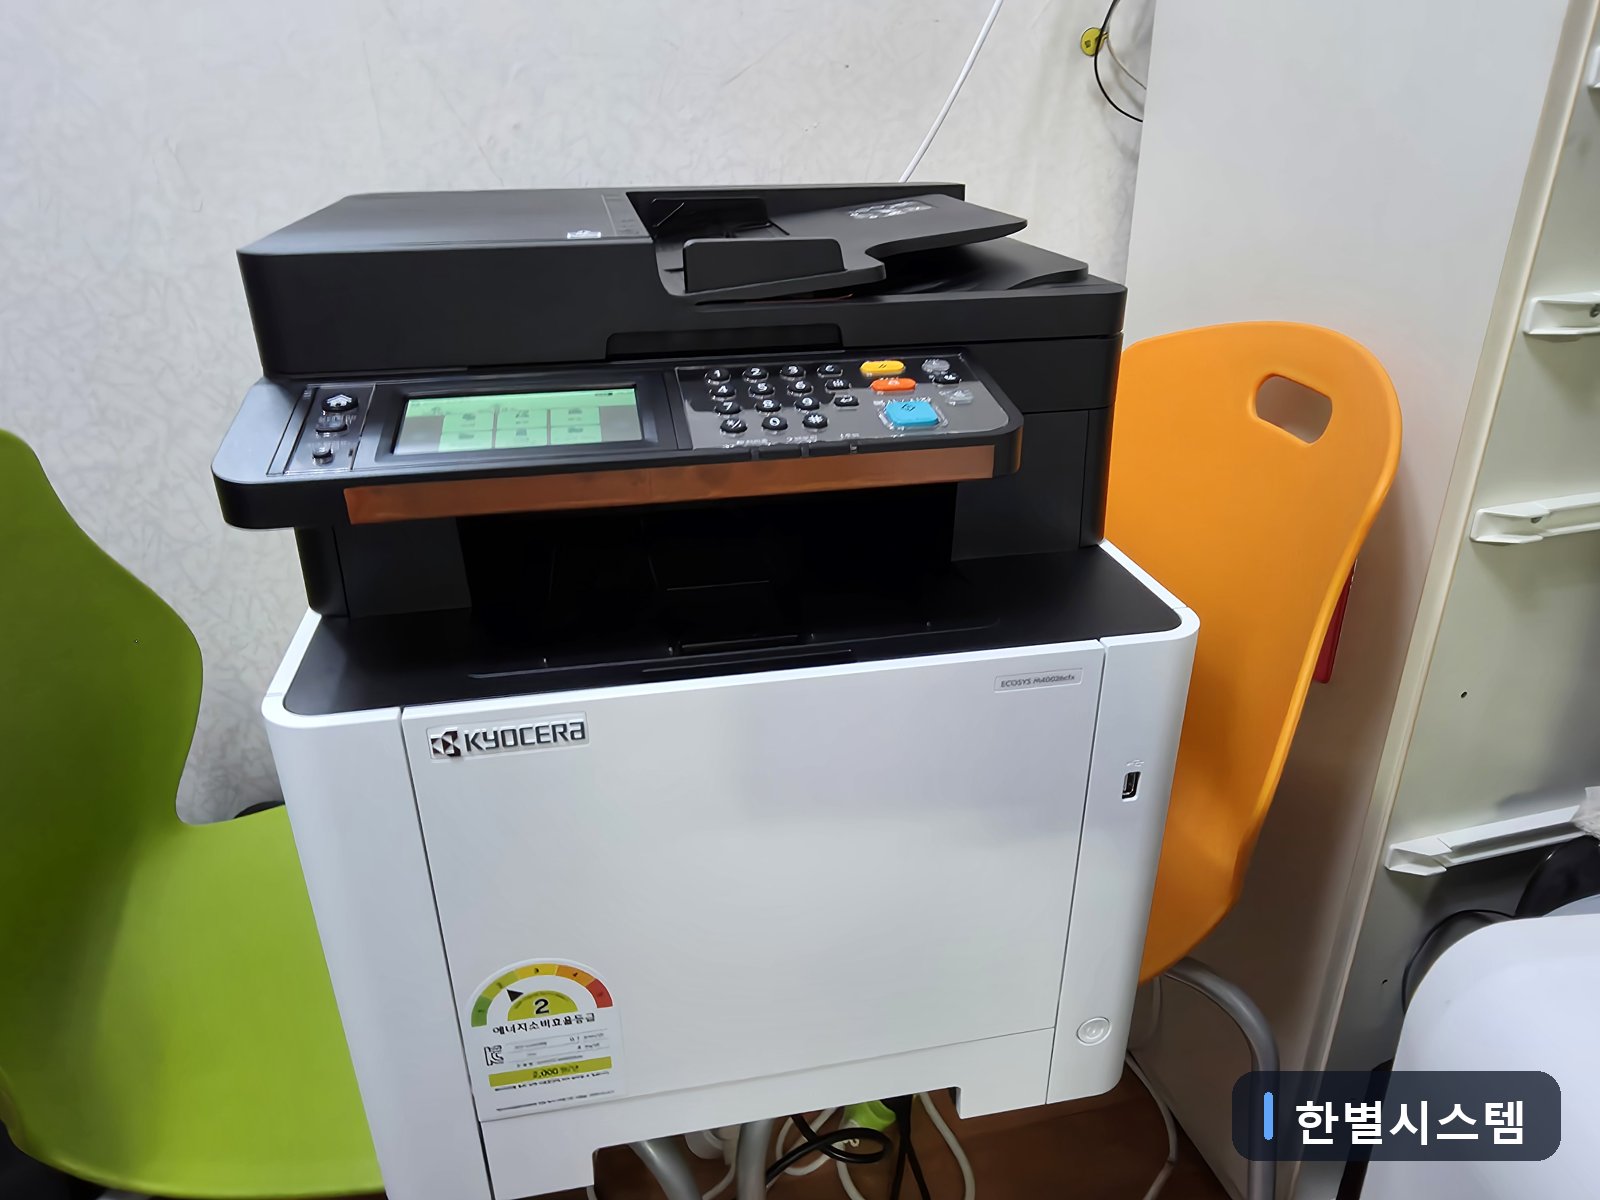
캐논 복합기 정보유출 취약점(CVE-2026-1789)이 나왔습니다. 영향받는 모델이 200종을 넘습니다.
어떤 취약점인가요?
복합기 웹 관리화면에 특정 요청을 보내면 인증 없이 저장된 정보를 열람할 수 있습니다. 캐논은 2026년 4월 9일 보안 권고 CP2026-003으로 이를 알렸습니다. 대상은 생산용 인쇄기와 사무용 복합기 200종 이상입니다. CVSS 점수는 4.9에서 6.9 사이로, 심각도는 중간 단계입니다. 아직 실제 피해 사례는 보고되지 않았지만 펌웨어 업데이트는 미루지 않는 게 좋습니다.
사무실 복합기는 무엇을 확인해야 하나요
제조사 지원 페이지에서 모델명과 펌웨어 버전을 맞춰봐야 합니다. 관리자 비밀번호를 기본값 그대로 쓰면 정보 노출 위험이 더 커집니다. 확인할 항목은 이렇습니다.
- 펌웨어 버전이 최신인지
- 관리자 비밀번호를 기본값에서 바꿨는지
- 웹 관리화면 접속을 내부망으로만 제한했는지
세 가지 중 하나라도 안 됐다면 순서대로 손봐야 합니다. 복합기는 프린터 기능만 쓰다 보니 관리 화면을 몇 년씩 안 여는 경우가 많습니다.
출처: Canon PSIRT
한별 생각: 관리 화면 비밀번호를 기본값 그대로 쓰는 복합기를 대구 사무실에서도 여러 번 봤습니다. 방문 점검 때마다 비밀번호 변경부터 확인합니다.
한별시스템 · 대구·경북 NAS·복합기 임대·전산 유지관리 · 053-588-7119 · 한별시스템.kr